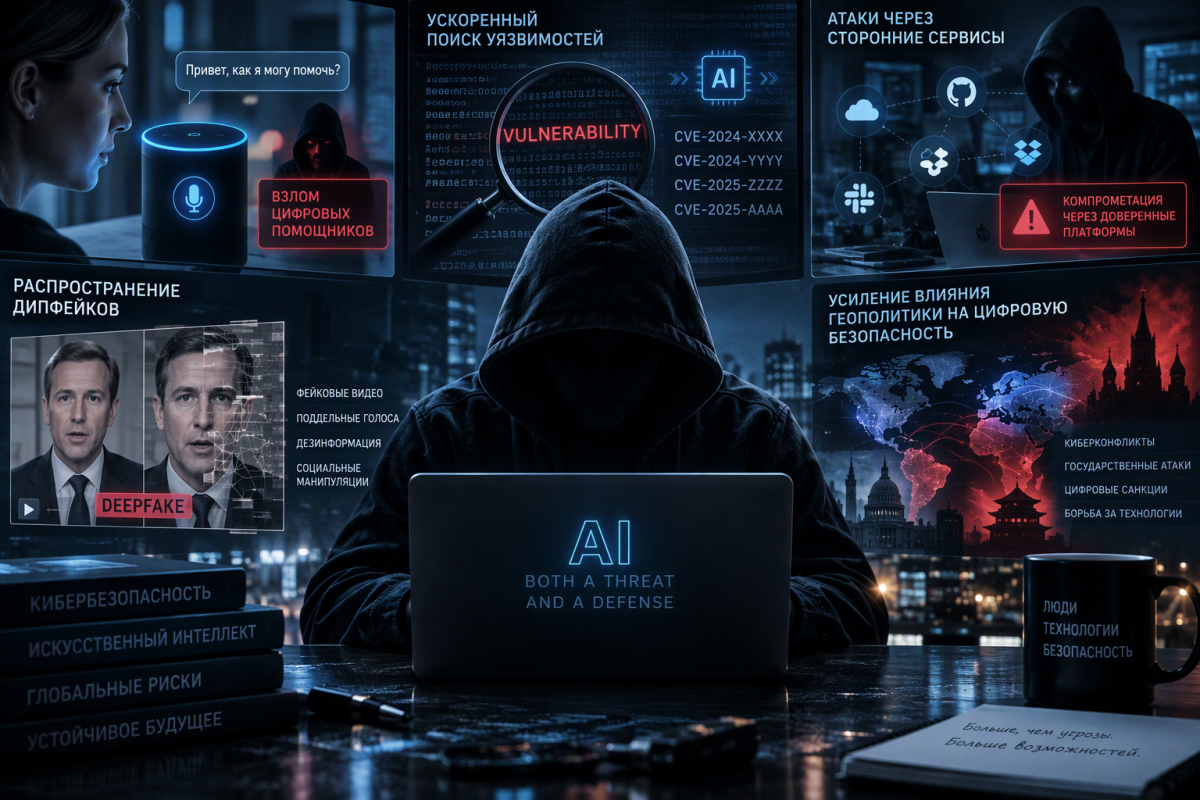
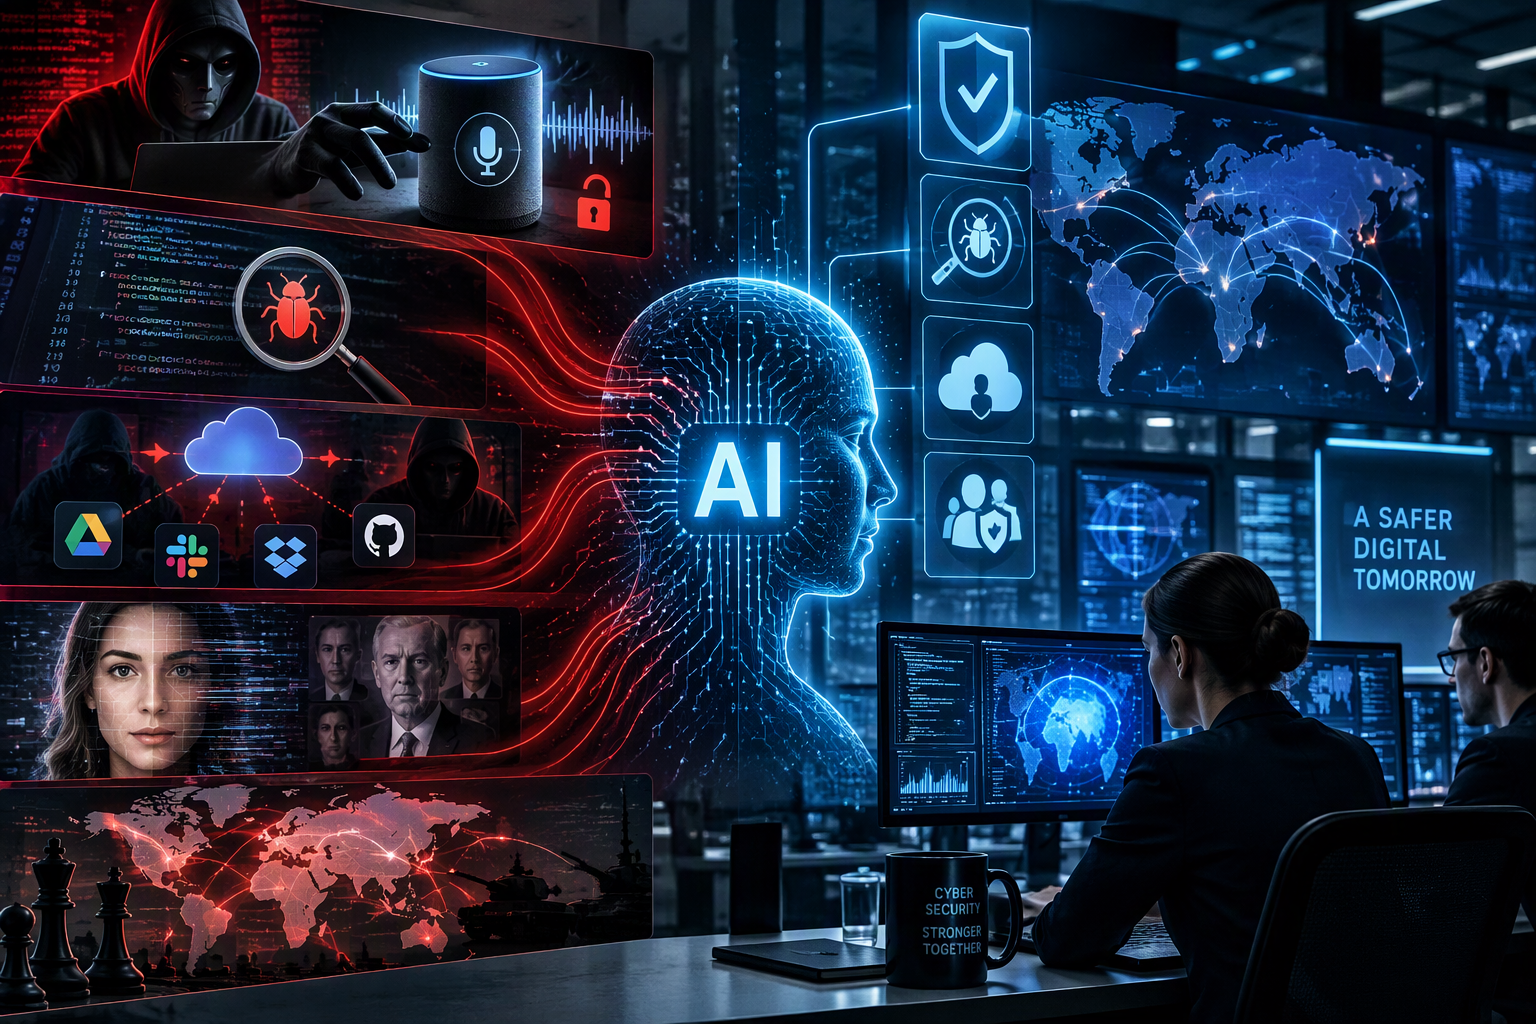
Развитие ИИ меняет способы проведения кибератак и одновременно открывает новые возможности для противодействия им. Среди основных тенденций ближайших лет эксперты выделяют взлом цифровых помощников, ускоренный поиск уязвимостей, атаки через сторонние сервисы, распространение дипфейков и усиление влияния геополитики на цифровую безопасность.
Цифровые помощники могут стать инструментом атаки
ИИ-агенты все чаще получают доступ к электронной почте, документам, учетным записям и другим ресурсам пользователей. Они способны самостоятельно выполнять поручения, анализировать информацию и взаимодействовать с внешними сервисами. Однако широкие полномочия таких помощников создают дополнительные риски.
Злоумышленники могут внедрять вредоносные инструкции в письма и документы, которые обрабатывает ИИ-агент, чтобы заставить его выполнять действия, не предусмотренные поручением пользователя. В результате цифровой помощник способен передать посторонним пароли, документы и переписку, даже если владелец не давал такого поручения. При наличии доступа к финансовым инструментам последствия могут оказаться еще серьезнее.
По мере распространения ИИ-агентов подобные сценарии становятся актуальной угрозой. Чем больше данных и полномочий получает помощник, тем выше потенциальный ущерб от его компрометации. Поэтому при настройке таких систем необходимо заранее определять допустимые действия и ограничивать доступ к информации, которая не требуется для выполнения конкретных задач.
ИИ ускоряет поиск уязвимостей
Во второй половине октября 2026 года внимание специалистов привлекли обнаруженные с помощью искусственного интеллекта уязвимости в PHP — одной из широко используемых технологий для работы интернет-сервисов. Проблема оставалась незамеченной в коде более десяти лет и могла позволить получить удаленный доступ к серверу без пароля. Угроза оказалась настолько серьезной, что отдельные государственные и коммерческие сервисы временно отключались от сети, чтобы обновить системы и устранить уязвимость.
Во второй половине 2026 года сообщения об обнаружении подобных проблем с помощью ИИ стали появляться регулярно. Исследователи используют несколько ИИ-агентов для проверки программного обеспечения и поиска слабых мест. После обнаружения уязвимостей разработчики выпускают исправления и рекомендуют пользователям установить обновления.
Однако публично становятся известны прежде всего результаты работы специалистов, которые ищут уязвимости для их устранения. О том, сколько подобных проблем обнаруживают злоумышленники, достоверной информации значительно меньше. При этом риск затрагивает не только серверы и корпоративные сети. Уязвимыми могут оказаться телефоны, компьютеры, системы «умного дома» и подключенные к интернету автомобили. Один из основных способов снизить вероятность взлома — своевременно обновлять операционные системы и приложения.
Генеральный директор Security Vision Руслан Рахметов считает, что в ближайшие годы искусственный интеллект будет активно применяться как для атак, так и для защиты от них.
«Уже сейчас искусственный интеллект помогает злоумышленникам находить уязвимости, создавать фишинговые сообщения и проводить полный цикл кибератаки — от планирования операций до хищения данных или денег. Разработчики защитных решений видят эту тенденцию и стараются не отставать от хакеров, поэтому внедряют ИИ в средства защиты, что помогает быстрее обнаруживать угрозы, отсеивать ложные инциденты, предотвращать развитие кибератаки и нанесение ущерба», — отметил Руслан Рахметов.
При этом внедрение новых технологий само по себе не гарантирует надежной защиты. По мнению эксперта, компаниям необходимо сначала наладить базовые процессы информационной безопасности: вести учет цифровых активов, контролировать уязвимости и настройки систем, отрабатывать инциденты, обучать сотрудников и проверять работу поставщиков и подрядчиков. Автоматизация принесет наибольшую пользу там, где эти процессы уже организованы и управляются.
Атаки через сторонние сервисы
Еще одна проблема связана с использованием внешних цифровых платформ. Компании зависят от онлайн-банкинга, бухгалтерских программ, социальных сетей, маркетинговых инструментов и сервисов для управления рабочими процессами. Даже если собственная инфраструктура организации защищена, уязвимость у одного из поставщиков может открыть злоумышленникам путь к данным и системам клиентов.
Такой способ проникновения называют атакой через цепочку поставок. В этом случае преступники взламывают не саму компанию, а сервис, с которым она взаимодействует. Последствия могут проявиться в виде вредоносных рассылок с официальных адресов, утечки внутренней информации или сбоя платежных систем.
В 2026 году среди заметных угроз выделяются атаки с использованием множества ИИ-агентов. Такие программы могут одновременно проверять различные элементы защиты организации и искать слабые места. Если один из агентов обнаруживает уязвимость, другие способны использовать полученную информацию для дальнейшего развития атаки.
Особый интерес для злоумышленников представляют платформы, через которые можно получить доступ к большому количеству компаний и пользователей. Поэтому при выборе подрядчиков и цифровых сервисов важно оценивать не только их функциональность, но и уровень защиты. Не следует предоставлять внешним платформам избыточные данные и без проверки выполнять просьбы, поступившие даже от знакомого поставщика.
Руководитель группы защиты инфраструктурных ИТ-решений компании «Газинформсервис» Сергей Полунин прогнозирует, что в ближайшие два-три года число киберинцидентов продолжит расти. По его оценке, причина заключается не столько в нехватке технологий или специалистов, сколько в необходимости пересмотреть подходы к информационной безопасности с учетом генеративного ИИ и MCP-агентов.
«За последние 15–20 лет мы хоть и создали огромное количество умных решений вроде EDR, XDR, SIEM и SOAR, мы так и не смогли решить проблему использования украденных учетных записей или своевременного устранения уязвимостей на периметре. И если рассматривать самые громкие взломы, то за ними стоят совершенно примитивные атаки, использующие простые уязвимости», — подчеркнул Сергей Полунин.
Он обратил внимание на неравенство задач защитников и нападающих: специалистам по безопасности приходится учитывать множество факторов, тогда как злоумышленнику достаточно обнаружить одну слабую точку. Применение ИИ усиливает этот дисбаланс.
Еще одна проблема, по словам Сергея Полунина, — формальное отношение организаций к защите информации. Ее нередко оценивают по количеству установленных программ и пройденных проверок, хотя реальная безопасность требует постоянной работы.
«Бизнес начал понимать, что безопасность — это не конечная точка, а процесс. Технические компетенции растут, а ИИ может помочь не только хакерам. И самое главное — все поняли, что окончательной безопасности не будет, потому что уязвимость — неизбежное свойство сложной системы. А вот риски и потенциальный ущерб мы вполне можем снизить до приемлемого минимума», — считает эксперт.
Дипфейки усложняют проверку личности
Искусственный интеллект делает социальную инженерию более убедительной. С помощью современных технологий злоумышленники могут имитировать голоса и внешность реальных людей, создавая поддельные аудио- и видеосообщения.
Это повышает риск мошенничества не только при телефонных звонках, но и во время видеоконференций. Сотрудник может увидеть знакомое лицо, услышать голос руководителя и не заподозрить подмену. Особенно опасны случаи, когда злоумышленники используют образцы голоса, изображения и переписку человека для имитации его внешности, речи и манеры общения.
Специалисты рекомендуют проверять неожиданные просьбы, поступающие от имени коллег, руководителей или близких. Насторожить должны требования срочно сменить пароль, передать документы, предоставить доступ к корпоративным системам или перевести деньги на якобы безопасный счет.
Директор по развитию центра мониторинга внешних цифровых угроз Solar AURA ГК «Солар» Александр Вураско считает, что организациям необходимо заранее установить правила подтверждения критически важных распоряжений.
«Главная опасность дипфейков для бизнеса в том, что привычные способы проверки личности перестают быть надежными. Сотрудник может узнать голос руководителя, увидеть его лицо во время видеозвонка и все равно выполнять указания злоумышленника. Поэтому компаниям нужно заранее определить, какие действия нельзя совершать только на основании звонка или сообщения, даже если собеседник кажется знакомым», — пояснил Александр Вураско.
Особый порядок подтверждения, по его словам, необходим для денежных переводов, изменения платежных реквизитов, передачи конфиденциальных документов и предоставления доступа к корпоративным системам. Такие операции можно дополнительно проверять через заранее согласованный канал связи или поручать на подтверждение второму уполномоченному сотруднику.
Геополитика становится фактором цифровой безопасности
На кибербезопасность все сильнее влияют международные отношения. Государства и объединения стран расширяют регулирование интернета и формируют собственные системы защиты цифровой инфраструктуры. Одновременно межгосударственные конфликты сопровождаются усилением активности в киберпространстве.
Искусственный интеллект позволяет совершенствовать инструменты атак, повышать их точность и масштаб. Поэтому развитие национальных систем защиты идет параллельно с появлением новых способов воздействия на цифровую инфраструктуру.
В этих условиях организациям необходимо учитывать не только внутренние технические риски, но и внешние факторы, от которых зависит устойчивость используемых сервисов и сетей. Для обычных пользователей по-прежнему важны базовые меры предосторожности: обновление программного обеспечения, внимательное отношение к сообщениям и проверка неожиданных запросов.
Кроме того, следить за развитием технологий и актуальными угрозами можно в том числе по материалам SOC Forum. Форум организовала группа компаний «Солар» при поддержке стратегических партнеров — Security Vision, «Газинформсервис» и Технической академии Росатома.